Chainalysis ha attribuito il furto di 387 milioni di dollari Bitget a hacker nordcoreani. La società ha affermato che l'attacco porta il valore delle criptovalute rubate quest'anno da soggetti legati alla RPDC a oltre 1 miliardo di dollari.
Secondo alcune fonti, gli hacker nordcoreani avrebbero utilizzato uno scambio cross-chain per convertire gli XRP rubati in Bitcoin e avrebbero tenuto i token lontani dagli exchange.
Drift, KelpDAO e ora Bitget
Bitget si aggiunge agli attacchi del 2 aprile che le aziende avevano già collegato alla Corea del Nord. Gli hacker hanno sottratto 285 milioni di dollari a Drift Protocol il 1° aprile. Drift ha affermato che l'operazione ha richiesto mesi di ingegneria sociale, inclusi incontri di persona.
Il 18 aprile, alcuni hacker hanno sottratto 292 milioni di dollari sfruttando una vulnerabilità del bridge KelpDAO. Sia TRM che LayerZero hanno collegato l' attacco a TraderTraitor, un'unità affiliata a Lazarus.
Secondo TRM, i due attacchi hacker hanno rappresentato complessivamente il 76% di tutte le perdite dovute a furti di criptovalute fino ad aprile. Chainalysis ha affermato che i 387 milioni di dollari sottratti Bitget portano il bottino totale del 2026 a oltre 1 miliardo di dollari. Nel 2025, i pirati nordcoreani hanno rubato oltre 2 miliardi di dollari al settore delle criptovalute.
Chainalysis ha affermato che un tracciamento più rapido sta diventando essenziale.
"La capacità di identificare e comprendere rapidamente le attività illecite è sempre più importante, dato che la Corea del Nord utilizza sempre più sofisticati sistemi di automazione per trasferire e occultare i fondi rubati", ha affermato Chainalysis .
La CEO Bitget Gracy Chen, aveva già indicato la Corea del Nord poco dopo la violazione. Aveva citato indirizzi IP che corrispondevano alle scelte VPN di un gruppo nordcoreano. Il furto si classifica anche come il più grande attacco hacker nel settore delle criptovalute del 2026, con un aumento del 462% delle perdite registrate a settembre.
Come hanno fatto gli XRP rubati a trasformarsi Bitcoin senza passare per una piattaforma di scambio?
Chainalysis ha contato 23 trasferimenti in uscita nelle prime 3 ore successive all'attacco del 24 settembre. Complessivamente, questi trasferimenti hanno distribuito 387 milioni di dollari su 4 blockchain.
Ethereum ha ricevuto quasi la metà dei deflussi, pari al 49,7%. XRP Ledger ha assorbito il 40,8%, seguito da Zcash, focalizzato sulla privacy, con il 7,6% e Tron con l'1,8%.
Il rapporto ha evidenziato che, anziché inviare gli XRP a un exchange, gli aggressori li hanno depositati in un protocollo di liquidità cross-chain. Successivamente, hanno prelevato Bitcoin su un'altra rete.
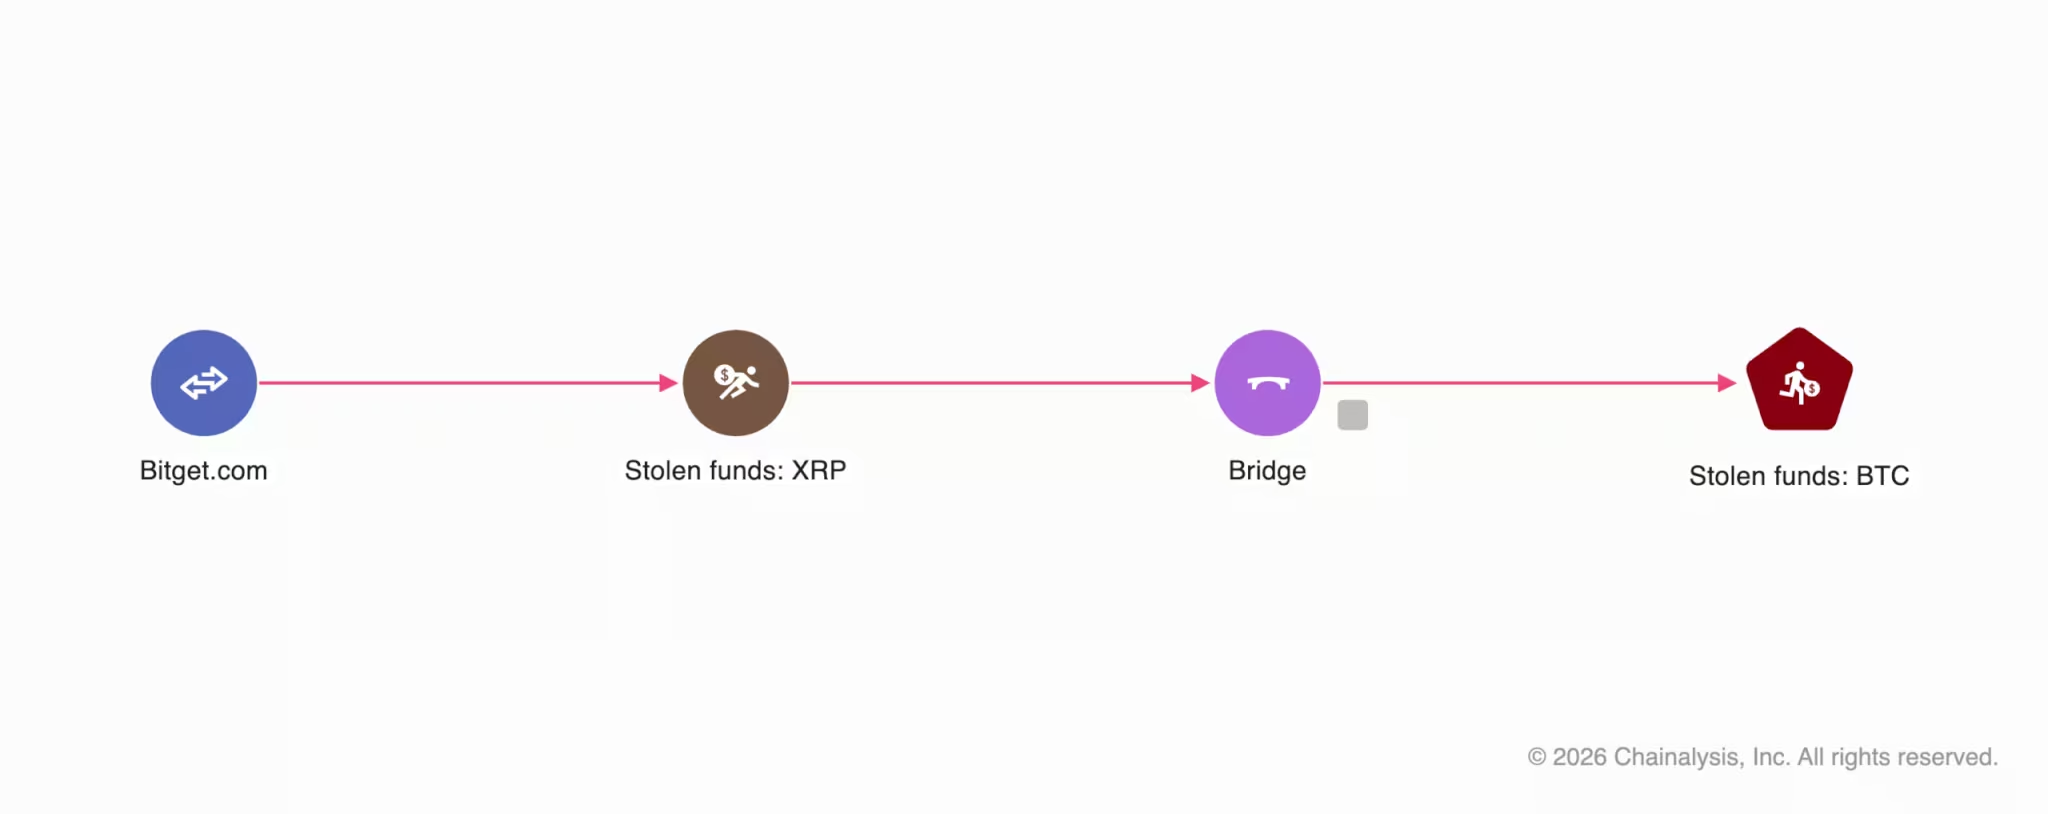
Chainalysis ha abbinato quei depositi ai relativi pagamenti. Decine di milioni di dollari sono transitati in questo modo nell'arco di circa 36 ore. La traccia si è interrotta presso gli indirizzi Bitcoin controllati dagli hacker, che l'azienda ora monitora.
In particolare, l'azienda ha dichiarato di aver creato automazioni personalizzate con la propria intelligenza artificiale interna per velocizzare la tracciabilità cross-chain. Ha stimato che oltre 20 ore di riconciliazione manuale dei ponti si sono ridotte a meno di 10 minuti.
Chainalysis ha aggiunto che gli investigatori hanno comunque definito la logica e rivisto i risultati.
L'articolo "Aggiornamento sull'attacco hacker Bitget : XRP, Bitcoin e collegamento con la Corea del Nord" è apparso per la prima volta su BeInCrypto.